Một doanh nghiệp có thể đã có biểu mẫu thanh toán, phần mềm kế toán và người phê duyệt giao dịch. Nhưng nếu một người vẫn có thể tự tạo nhà cung cấp, sửa thông tin nhận tiền và thực hiện chi trả mà không bị phát hiện, quy trình đó chưa kiểm soát được rủi ro trọng yếu.
Khung COSO giúp doanh nghiệp nhìn các điểm yếu này theo một logic rõ ràng: mục tiêu là gì, rủi ro nằm ở đâu, kiểm soát nào cần có, ai chịu trách nhiệm và làm sao biết kiểm soát đang hoạt động. Bài viết tập trung vào COSO Internal Control – Integrated Framework, phù hợp với chủ doanh nghiệp, người phụ trách tài chính – kế toán, vận hành và nhân sự đang xây dựng quy trình nội bộ.
1. COSO là gì?
COSO là viết tắt của Committee of Sponsoring Organizations of the Treadway Commission. Đây là một sáng kiến khu vực tư nhân phát triển các khung và hướng dẫn về kiểm soát nội bộ, quản trị rủi ro doanh nghiệp, quản trị doanh nghiệp và phòng ngừa gian lận. [1]
Năm 1992, COSO công bố Internal Control – Integrated Framework. Khung này được sửa đổi và tái ban hành vào tháng 5/2013. Khi người làm kế toán, kiểm toán hoặc quản trị nói về “mô hình COSO”, họ thường đề cập đến phiên bản kiểm soát nội bộ này. [1][2]
Theo định nghĩa của COSO, kiểm soát nội bộ là một quá trình do cơ quan quản trị, ban điều hành và các nhân sự thực hiện, nhằm tạo ra sự đảm bảo hợp lý về việc đạt mục tiêu liên quan đến vận hành, báo cáo và tuân thủ. Điểm cần hiểu đúng là: kiểm soát nội bộ không chỉ là quy trình trên giấy, phần mềm hay chữ ký; nó phụ thuộc vào hành động của con người ở từng cấp trong tổ chức. [1]
LƯU Ý VỀ PHẠM VI ÁP DỤNG
COSO là khung tham chiếu quản trị, không phải văn bản pháp luật Việt Nam. Khung này không thay thế nghĩa vụ tuân thủ về kế toán, thuế, ngân hàng, dữ liệu hoặc quy định chuyên ngành. Khi thiết kế kiểm soát cho một nghĩa vụ có tính pháp lý, doanh nghiệp cần đối chiếu quy định hiện hành và tham vấn chuyên gia phù hợp khi cần.
2. COSO hướng tới ba nhóm mục tiêu nào?
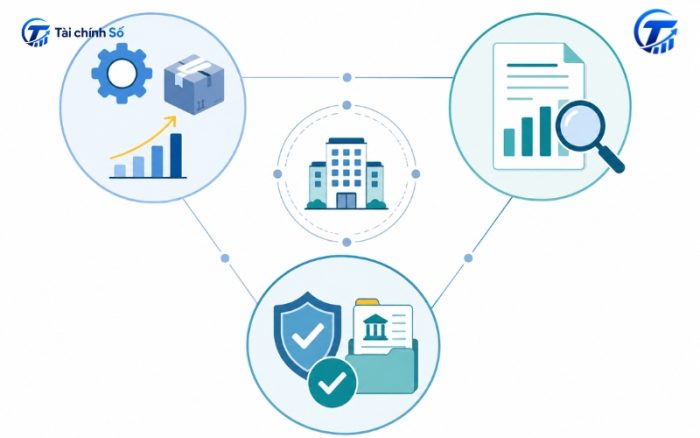
COSO chia mục tiêu của hệ thống kiểm soát nội bộ thành ba nhóm. Một hoạt động kiểm soát có thể hỗ trợ nhiều nhóm cùng lúc, nhưng doanh nghiệp nên xác định rõ mục tiêu chính để tránh thiết kế kiểm soát chung chung. [1]
| Nhóm mục tiêu | COSO hướng đến điều gì? | Ví dụ thực tế |
| Vận hành | Hoạt động hiệu quả, sử dụng nguồn lực hợp lý, bảo vệ tài sản trước tổn thất. | Giảm thất thoát hàng hóa; hạn chế chi tiền sai mục đích. |
| Báo cáo | Thông tin nội bộ và bên ngoài đáng tin cậy, kịp thời và phù hợp với mục tiêu báo cáo. | Số liệu báo cáo tài chính, công nợ, tồn kho và dòng tiền được đối chiếu. |
| Tuân thủ | Tuân thủ luật, quy định, hợp đồng và chính sách nội bộ có liên quan. | Theo dõi hồ sơ, chứng từ, thẩm quyền phê duyệt và nghĩa vụ báo cáo. |
3. 05 thành phần của khung kiểm soát nội bộ COSO
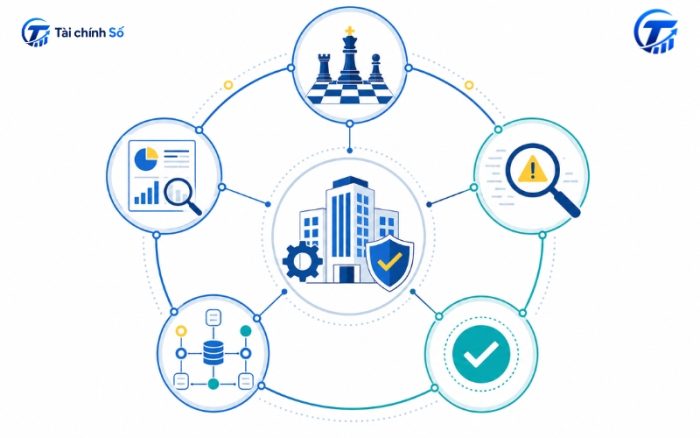
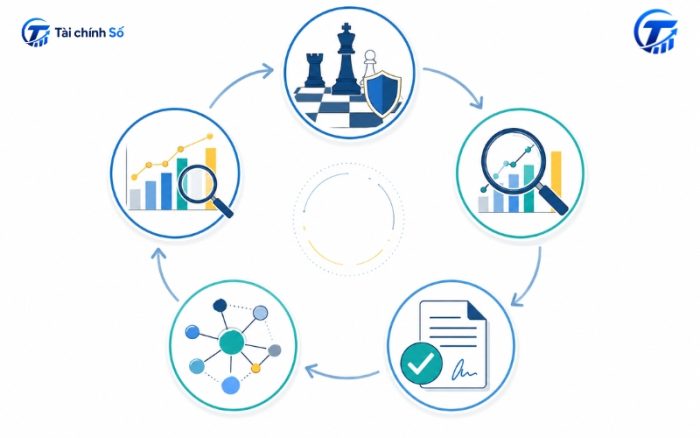
Năm thành phần có quan hệ với nhau và vận hành như một hệ thống tích hợp. Doanh nghiệp không nên đánh giá từng phần rời rạc: một quy trình phê duyệt có thể chặt chẽ trên giấy, nhưng vẫn yếu nếu người quản lý thường xuyên bỏ qua quy trình hoặc không có cơ chế phát hiện sai lệch. [1]
Môi trường kiểm soát
Đây là nền tảng về chuẩn mực đạo đức, cơ cấu tổ chức, quyền hạn, trách nhiệm, năng lực nhân sự và cách lãnh đạo nhìn nhận việc kiểm soát. Khi “tone at the top” coi quy trình là hình thức, các lớp kiểm soát khác thường suy yếu theo.
- Phân tách hợp lý giữa người lập, người kiểm tra, người duyệt và người thực hiện giao dịch.
- Quy định rõ thẩm quyền phê duyệt, ngoại lệ và trách nhiệm khi không tuân thủ.
Đánh giá rủi ro
Đánh giá rủi ro là quá trình xác định sự kiện có thể ảnh hưởng tiêu cực đến mục tiêu. Không chỉ xem xét gian lận; doanh nghiệp cũng cần nhìn vào lỗi nhập liệu, phụ thuộc vào một nhân sự, thay đổi hệ thống, thay đổi nhà cung cấp hoặc thay đổi mô hình kinh doanh.
Câu hỏi khởi đầu nên là: “Nếu quy trình này sai, doanh nghiệp có thể mất gì, báo cáo sai ở đâu hoặc vi phạm điều kiện nào?”
Hoạt động kiểm soát
Đây là các hành động cụ thể để giảm rủi ro: phê duyệt, xác minh, đối chiếu, kiểm kê, phân quyền, giới hạn quyền truy cập hoặc rà soát giao dịch bất thường. COSO nêu rõ hoạt động kiểm soát có thể mang tính phòng ngừa hoặc phát hiện, thủ công hoặc tự động. [1]
Một kiểm soát nên trả lời được bốn câu: kiểm soát rủi ro nào, ai làm, làm khi nào và lưu bằng chứng ở đâu. Trong nhóm này, nguyên tắc 11 nói về kiểm soát chung đối với công nghệ, như phân quyền tài khoản, kiểm soát thay đổi hệ thống và quản lý quyền truy cập; đây không phải thành phần thứ sáu của COSO. [1]
Thông tin và truyền thông
Kiểm soát chỉ hoạt động khi người liên quan nhận được thông tin đúng, đúng thời điểm. Kế toán không thể đối chiếu công nợ chính xác nếu bộ phận mua hàng, kho hoặc vận hành không cập nhật dữ liệu về đơn hàng, nhận hàng hay hàng trả lại.
Phần này cũng bao gồm kênh báo cáo sai lệch, thông tin từ bên ngoài và truyền đạt trách nhiệm kiểm soát giữa các cấp, các bộ phận. [1]
Hoạt động giám sát
Giám sát là việc kiểm tra xem các kiểm soát có thực sự hiện diện và vận hành hay không. Hoạt động này có thể diễn ra thường xuyên trong quy trình hoặc qua những đợt đánh giá riêng theo định kỳ. COSO yêu cầu các điểm yếu được thông báo kịp thời cho người có trách nhiệm khắc phục. [1]
- Đối chiếu ngân hàng với sổ kế toán định kỳ.
- Rà soát tài khoản có quyền phê duyệt khi nhân sự thay đổi.
- Theo dõi điểm yếu, người phụ trách và hạn hoàn thành khắc phục.
4. 17 nguyên tắc COSO
COSO 2013 gắn 17 nguyên tắc nền tảng với năm thành phần. Danh sách này hữu ích khi doanh nghiệp muốn rà soát một quy trình, nhưng không nên biến nó thành bộ câu hỏi hình thức. Điều cần kiểm tra là nguyên tắc nào đang yếu tại đúng điểm rủi ro của doanh nghiệp. [1]
| Nhóm nguyên tắc | Nội dung trọng tâm | Cách kiểm tra thực tế |
| 1-5. Môi trường kiểm soát | Đạo đức; giám sát; cơ cấu, quyền hạn và trách nhiệm; năng lực; trách nhiệm giải trình. | Người duyệt có thẩm quyền không? Có ai vừa lập vừa duyệt giao dịch không? |
| 6-9. Đánh giá rủi ro | Xác định mục tiêu rõ; nhận diện rủi ro; xem xét gian lận; xem xét thay đổi. | Có đánh giá rủi ro khi đổi phần mềm, thay đổi nhân sự chủ chốt hoặc mở kênh bán mới không? |
| 10-12. Hoạt động kiểm soát | Thiết kế kiểm soát; kiểm soát công nghệ; chính sách và thủ tục triển khai. | Hạn mức duyệt, đối chiếu, xác minh và phân quyền có bằng chứng thực hiện không? |
| 13-15. Thông tin và truyền thông | Dùng thông tin phù hợp; truyền đạt nội bộ; trao đổi với bên ngoài. | Các bộ phận có nhận được dữ liệu cần thiết để kiểm tra và xử lý sai lệch không? |
| 16-17. Hoạt động giám sát | Đánh giá liên tục/định kỳ; báo cáo và khắc phục thiếu sót. | Điểm yếu có người phụ trách, thời hạn và trạng thái hoàn thành rõ ràng không? |
ĐIỂM THƯỜNG BỊ BỎ QUA
Nguyên tắc 8 yêu cầu xem xét khả năng gian lận khi đánh giá rủi ro. Nguyên tắc 11 yêu cầu kiểm soát chung đối với công nghệ. Nguyên tắc 17 yêu cầu đánh giá và truyền đạt thiếu sót kịp thời cho người có trách nhiệm khắc phục. Ba điểm này đặc biệt quan trọng khi doanh nghiệp phụ thuộc nhiều vào phần mềm, ngân hàng số hoặc quy trình phê duyệt từ xa.
5. Áp dụng COSO cho quy trình chi tiền nhà cung cấp
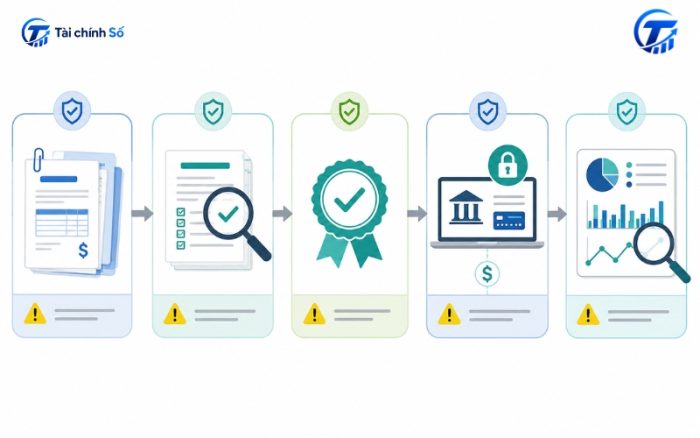
Để COSO bớt trừu tượng, hãy thử nhìn một quy trình chi tiền theo bốn lớp: mục tiêu, rủi ro, kiểm soát và bằng chứng. Bảng dưới đây là ví dụ quản trị; doanh nghiệp cần điều chỉnh hồ sơ, thẩm quyền và bước xác minh theo loại giao dịch, quy mô và hệ thống đang dùng.
| Bước | Rủi ro chính | Kiểm soát gợi ý | Bằng chứng nên lưu | Thành phần COSO |
| Đề nghị thanh toán | Chi không có cơ sở hoặc sai mục đích. | Yêu cầu hồ sơ phù hợp với loại giao dịch; đối chiếu với đơn mua, nghiệm thu hoặc điều kiện thanh toán khi áp dụng. | Đề nghị thanh toán, chứng từ liên quan, lịch sử kiểm tra. | Hoạt động kiểm soát |
| Xác minh nhà cung cấp | Thay đổi tài khoản nhận tiền giả mạo hoặc sai thông tin. | Xác minh thay đổi thông tin nhận tiền qua kênh độc lập với người tạo đề nghị. | Bằng chứng xác minh, log cập nhật dữ liệu. | Đánh giá rủi ro; Hoạt động kiểm soát |
| Phê duyệt | Người lập tự duyệt; duyệt vượt thẩm quyền. | Phân quyền theo hạn mức; tách người lập, kiểm tra và duyệt khi khả thi. | Lịch sử duyệt trên hệ thống, email hoặc phiếu duyệt. | Môi trường kiểm soát; Hoạt động kiểm soát |
| Thực hiện thanh toán | Chuyển trùng, chuyển sai hoặc dùng tài khoản hệ thống sai quyền. | Phân quyền ngân hàng số; xác thực giao dịch; kiểm tra thông tin trước khi gửi lệnh. | Log hệ thống, sao kê, xác thực giao dịch. | Hoạt động kiểm soát, gồm kiểm soát công nghệ |
| Đối chiếu sau thanh toán | Sai sót lặp lại nhưng không được phát hiện. | Đối chiếu ngân hàng, chứng từ và công nợ phải trả theo lịch phù hợp. | Biên bản đối chiếu, danh sách chênh lệch và kế hoạch xử lý. | Thông tin và truyền thông; Hoạt động giám sát |
Điểm quan trọng không phải là tạo thật nhiều chữ ký. Một kiểm soát chỉ đáng giữ khi nó làm giảm một rủi ro cụ thể. Chẳng hạn, ba cấp duyệt cho mọi khoản chi nhỏ có thể làm chậm quy trình nhưng không chắc ngăn được chuyển tiền sai tài khoản; trong khi bước xác minh thay đổi thông tin nhà cung cấp qua kênh độc lập có thể xử lý trực tiếp rủi ro đó.
6. Doanh nghiệp nhỏ nên bắt đầu áp dụng COSO từ đâu?
COSO có thể áp dụng cho tổ chức lớn, nhỏ, vì lợi nhuận hoặc không vì lợi nhuận. Với doanh nghiệp nhỏ, hệ thống có thể ít chính thức hơn nhưng vẫn hiệu quả nếu kiểm soát được các rủi ro trọng yếu. [1]
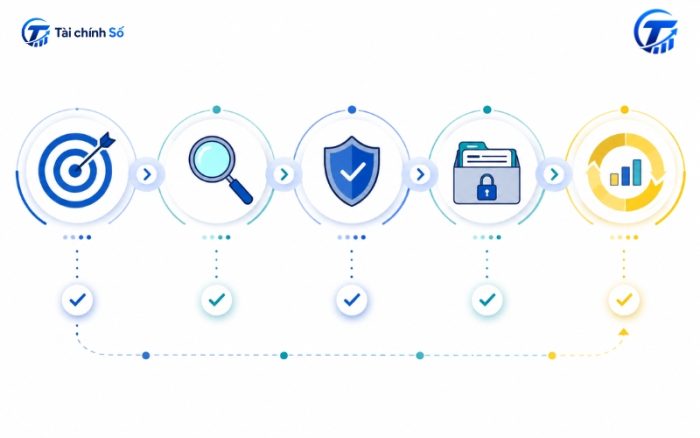
Không nên bắt đầu bằng việc viết một bộ quy trình dày. Hãy ưu tiên nơi doanh nghiệp dễ mất tiền, mất dữ liệu hoặc đưa ra quyết định sai. Với nhiều đơn vị, quản lý dòng tiền và chi tiền là điểm khởi đầu phù hợp.
- Chọn một quy trình có rủi ro cao: thu tiền, chi tiền, mua hàng, tồn kho hoặc dữ liệu khách hàng.
- Viết rõ 2-3 mục tiêu của quy trình, ví dụ: chỉ thanh toán giao dịch hợp lệ; thanh toán đúng số tiền và đúng người nhận; có thể đối chiếu sau giao dịch.
- Liệt kê 5-10 rủi ro lớn nhất. Không cần liệt kê quá dài; ưu tiên rủi ro gây thiệt hại đáng kể hoặc có thể lặp lại.
- Chọn kiểm soát có chi phí hợp lý: tách vai trò, dùng hạn mức duyệt, xác minh thay đổi dữ liệu quan trọng, đối chiếu định kỳ hoặc rà soát quyền truy cập.
- Lưu bằng chứng và xem lại sau một chu kỳ vận hành. Nếu kiểm soát bị bỏ qua, không giảm được rủi ro hoặc tạo quá nhiều thao tác không cần thiết, cần điều chỉnh.
Không thể tách người lập và người duyệt trong mọi doanh nghiệp nhỏ. Khi không thể phân tách đầy đủ nhiệm vụ, doanh nghiệp nên thiết kế kiểm soát bù trừ, ví dụ chủ doanh nghiệp hoặc người quản lý độc lập rà soát sao kê, giao dịch bất thường và chênh lệch định kỳ. Điều quan trọng là người rà soát có đủ thông tin và thực sự thực hiện việc kiểm tra.
7. COSO Internal Control và COSO ERM khác nhau thế nào?
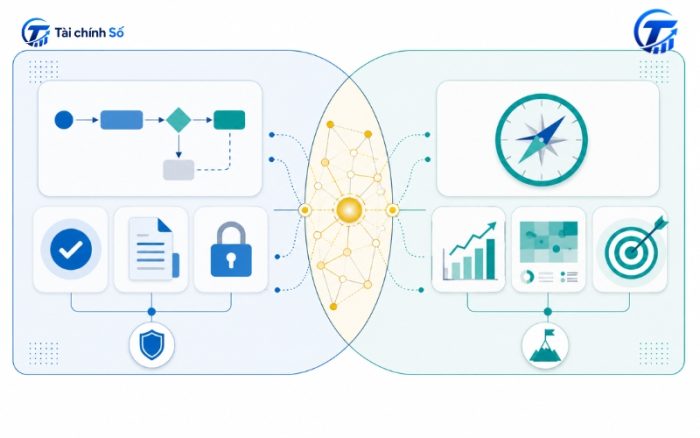
Hai khung có liên quan nhưng không phải là một. COSO Internal Control tập trung vào việc thiết kế, triển khai, vận hành và đánh giá hệ thống kiểm soát nội bộ. COSO ERM tập trung vào cách xem xét rủi ro trong quá trình xây dựng chiến lược và theo dõi hiệu quả hoạt động. COSO cập nhật ERM năm 2017 với tên Enterprise Risk Management – Integrating with Strategy and Performance. [3]
| Tiêu chí | COSO Internal Control | COSO ERM |
| Trọng tâm | Kiểm soát rủi ro trong vận hành, báo cáo và tuân thủ. | Rủi ro gắn với chiến lược, hiệu quả và các lựa chọn lớn của doanh nghiệp. |
| Câu hỏi chính | Kiểm soát nào giúp giảm rủi ro trong quy trình? | Rủi ro nào có thể làm chệch mục tiêu chiến lược hoặc ảnh hưởng hiệu quả? |
| Ví dụ | Phân quyền phê duyệt thanh toán; đối chiếu ngân hàng. | Đánh giá rủi ro khi mở thị trường mới, thay đổi mô hình kinh doanh hoặc phụ thuộc vào một nhóm khách hàng. |
Trong thực tế, doanh nghiệp có thể dùng COSO Internal Control để làm chắc từng quy trình và dùng COSO ERM để nhìn các rủi ro lớn hơn ở cấp chiến lược. Hai khung bổ trợ nhau, nhưng không nên dùng lẫn thuật ngữ.
8. COSO không thể làm gì? Những sai lầm thường gặp
Một hệ thống kiểm soát nội bộ hiệu quả giúp giảm rủi ro không đạt mục tiêu xuống mức chấp nhận được; nó chỉ tạo ra sự đảm bảo hợp lý, không phải đảm bảo tuyệt đối. COSO nêu rõ các giới hạn có thể đến từ phán đoán của con người, sai sót, thông đồng, việc quản lý vượt qua kiểm soát hoặc thay đổi của môi trường kinh doanh. [1]
- Sao chép biểu mẫu của doanh nghiệp khác nhưng không xem xét rủi ro thực tế của mình.
- Tạo quá nhiều lớp phê duyệt, khiến quy trình chậm nhưng không xử lý được rủi ro trọng yếu.
- Chỉ kiểm tra sau khi có sự cố, không có kiểm soát phòng ngừa hoặc cảnh báo sớm.
- Để một người có quá nhiều quyền: tạo dữ liệu, phê duyệt và thực hiện giao dịch.
- Bỏ quên quyền truy cập phần mềm, email doanh nghiệp hoặc ngân hàng số khi nhân sự thay đổi.
- Phát hiện điểm yếu nhưng không có người chịu trách nhiệm và hạn hoàn thành khắc phục.
Nên tham vấn kế toán, kiểm toán, chuyên gia công nghệ hoặc tư vấn pháp lý khi doanh nghiệp cần xây dựng kiểm soát cho báo cáo có yêu cầu đặc thù, giao dịch giá trị lớn, phân quyền ngân hàng số, dữ liệu nhạy cảm, ngành có điều kiện hoặc tình huống nghi ngờ gian lận. Khung COSO hỗ trợ cách tư duy; nó không thay thế việc đánh giá theo từng bối cảnh cụ thể.
COSO không phải là bộ biểu mẫu để làm cho đủ. Giá trị của khung nằm ở việc giúp doanh nghiệp xác định đúng rủi ro, chọn kiểm soát phù hợp và kiểm tra liệu kiểm soát đó có thực sự hoạt động hay không.
Với doanh nghiệp nhỏ, cách triển khai thực tế nhất là bắt đầu từ một quy trình rủi ro cao, phân quyền rõ ràng, lưu bằng chứng kiểm soát và rà soát định kỳ. Khi kiểm soát tốt tiền, hàng, dữ liệu và quyền phê duyệt, doanh nghiệp có nền tảng vững hơn để vận hành và mở rộng mà không làm rủi ro tăng lên theo quy mô.
Nguồn tham khảo bài viết
[1] COSO – Internal Control – Integrated Framework: Executive Summary (05/2013) – Nguồn về định nghĩa, ba nhóm mục tiêu, năm thành phần, 17 nguyên tắc, yêu cầu về hệ thống kiểm soát nội bộ hiệu quả và các giới hạn của kiểm soát nội bộ.
[2] COSO – Internal Control Guidance – Thông tin về Internal Control – Integrated Framework được phát hành năm 1992 và cập nhật năm 2013.
[3] COSO – Enterprise Risk Management – Thông tin về COSO ERM và trọng tâm tích hợp rủi ro với chiến lược, hiệu quả hoạt động.
[4] COSO – About Us – Thông tin về sứ mệnh, phạm vi hướng dẫn và lịch sử các khung COSO.